O volume de investidas criminosas contra a infraestrutura digital da administração pública no Brasil registrou crescimento de 111% em um intervalo de quatro anos. Relatórios consolidados pelo Centro de Prevenção, Tratamento e Resposta a Incidentes Cibernéticos de Governo (CTIR Gov) apontam que as notificações de invasões e golpes virtuais saltaram de 4.903 ocorrências, em 2021, para 10.387 episódios no encerramento do ano passado.
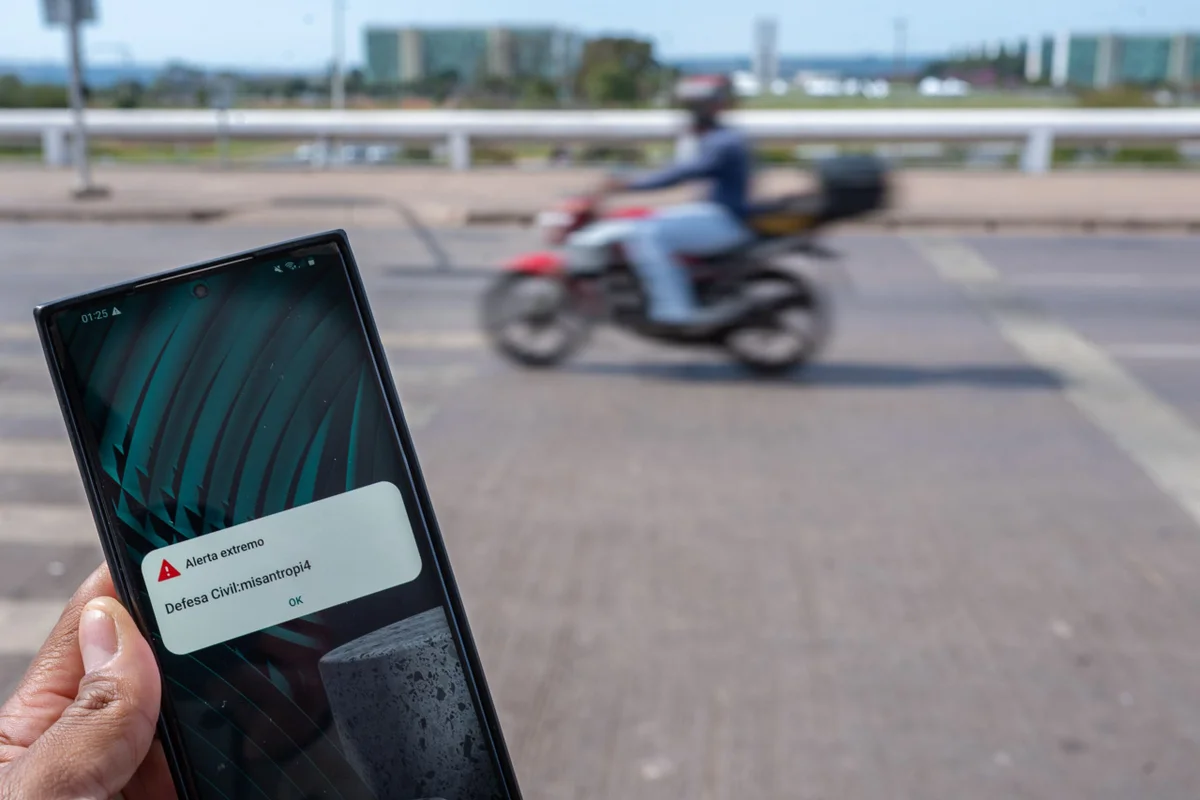
O diagnóstico de vulnerabilidade ganhou contornos práticos no último fim de semana, após uma invasão comprometer temporariamente o sistema de alertas da Defesa Civil. O ritmo de ataques permanece acelerado: de janeiro a maio de 2026, a Rede Federal de Gestão de Incidentes Cibernéticos já catalogou 6.774 registros formais de anormalidades em repartições municipais, estaduais e federais dos Três Poderes.
A radiografia das investidas sofridas pelas instituições públicas nos primeiros cinco meses de 2026 revela que a fragilidade humana continua sendo a principal porta de entrada para os hackers. Praticamente metade das ocorrências (49%) foi enquadrada como engenharia social — jargão técnico para fraudes em que servidores são induzidos por e-mails ou mensagens falsas a fornecer credenciais de acesso e senhas.
O balanço do CTIR Gov expõe os principais vetores das ocorrências deste ano:
-
Engenharia social (49%): Captura de senhas através de links maliciosos;
-
Conteúdo abusivo (47%): Casos que envolvem o vazamento de bancos de dados sigilosos;
-
Intrusões diretas (2%): Acessos forçados a redes internas, somando 146 episódios de indisponibilidade de sistemas ou desfiguração de portais.
Para o doutor em ciência da computação Diego Aranha, professor da Universidade de Aarhus, na Dinamarca, o patamar de dez mil ataques anuais em sistemas públicos exige mudanças estruturais rápidas.
“É urgente que os entes públicos sejam mais proativos na colaboração com especialistas independentes para aprimorar a segurança dos sistemas e da infraestrutura computacional. Isso passa por uma mudança de paradigma focada na redução da dependência tecnológica no setor público, o que pode ser viabilizado por meio de transparência e código aberto”, avaliou o pesquisador.
O especialista aponta que estancar a curva de crescimento dos crimes virtuais depende da profissionalização do corpo técnico do Estado, sugerindo a exigência de certificações básicas em segurança da informação como critério em concursos ou nomeações de cargos. “A causa é a falta de treinamento e de uma cultura interna de segurança nas instituições”, disse Aranha.
Em posicionamento enviado ao portal Metrópoles, o Gabinete de Segurança Institucional (GSI) e o CTIR Gov ponderaram que a escalada estatística de 2026 decorre também de uma melhora nos mecanismos de monitoramento. O órgão expandiu os acordos e passou a consumir um volume maior de feeds de segurança de parceiros externos. A entrada de novas prefeituras e tribunais de Justiça estaduais na rede de compartilhamento aumentou o rastreio, convertendo vulnerabilidades invisíveis em notificações oficiais automatizadas.